記事公開日
【第7報】不正アクセスに関する調査結果および今後の対応について
2026年10月27日
このたびは、当社クラウドサービス「IDCFクラウド」※1に対する第三者からの不正アクセスにより、お客さまならびに関係者の皆さまに多大なるご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。
本件に関する一連の調査が完了しましたので、これまでに確認した事実、影響範囲、原因および再発防止策についてご報告します。
外部のセキュリティ専門企業と連携して詳細な調査を進めた結果、お客さまが仮想サーバーの起動や請求情報の確認などに利用する「IDCFクラウドポータル」の認証システムで使用していたオープンソースソフトウェアの脆弱性を突かれて、第三者が認証システムに侵入していたことが判明しました。その後、ランサムウェア攻撃により、一部のお客さまの仮想サーバーが停止するとともに暗号化されましたが、調査の結果、お客さまの仮想サーバー内のデータの外部への流出はありませんでした。現在、攻撃を受けた東日本リージョン1の一部以外の仮想サーバーは稼働中ですが、脆弱性があった「IDCFクラウドポータル」は外部から遮断して利用を停止しており、安全性を十分に確認した上で再開する予定です。
攻撃を受けた東日本リージョン1の一部の仮想サーバーを利用していた495の企業や自治体のお客さまには個別にご連絡し、代替環境への移行やバックアップデータの取り出しなど、一日も早くお客さまのシステムを復旧するために、ソフトバンク株式会社と連携して、全社を挙げて支援に取り組んでいます。
今回の事象を受け、セキュリティを専門に管理する独立組織を設置して全社的なセキュリティガバナンスを強化しました。また、これまでの調査結果を踏まえて、ソフトウェアの脆弱性診断や修正対応の自動化、不正アクセスを早期に検知する仕組みの拡充など、組織・システム・運用の各方面で再発防止に向けた抜本的な対策を進めていきます。
当社は、再発防止策を着実に実施して、「IDCFクラウド」の安全性の確保と信頼性の回復に取り組んでいきます。
1.不正アクセスおよび障害の概要
当社クラウドサービス「IDCFクラウド」に対するランサムウェア攻撃により、2026年10月7日午前3時40分頃に、東日本リージョン1の一部をご利用のお客さまにおいて、仮想サーバーの停止および再起動ができない事象が発生しました。
■影響範囲
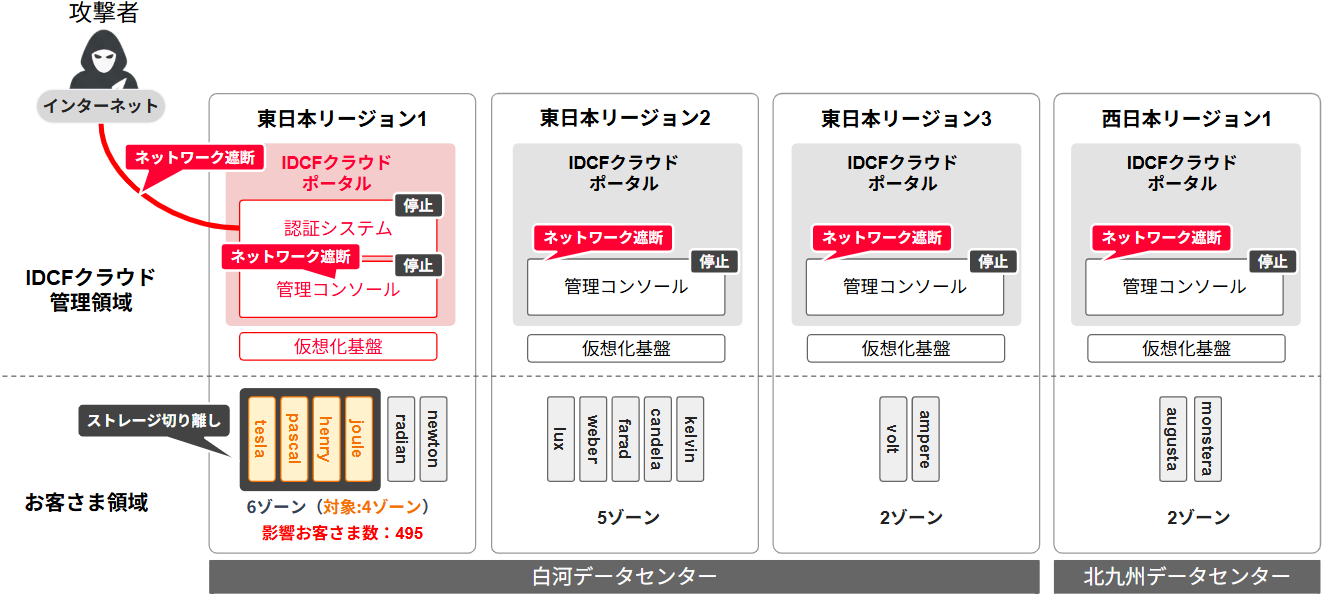
東日本リージョン1の一部(teslaゾーン/henryゾーン/pascalゾーン/jouleゾーン)をご利用中の495の企業や自治体のお客さま
■経緯
| 日時 | 主な事象および対応 |
|---|---|
| 10月7日 午前3時40分頃 | 障害発生・検知、障害復旧に向けた対応開始 |
| 10月7日 午前6時20分頃 | サイバー攻撃の可能性を含めた調査開始 |
| 10月7日 午前6時48分 | 東日本リージョン1の「IDCFクラウドポータル」のサービスを停止 |
| 10月7日 午前7時 | 東日本リージョン1で影響のある4ゾーンのストレージ機器を切り離し |
| 10月7日 午前9時 | 緊急対策本部を設置 |
| 10月7日 午前11時42分 | 障害の原因を第三者からのランサムウェア攻撃と特定 |
| 10月7日 午後0時15分〜午後2時5分 |
|
| 10月7日 午後4時 | 外部のセキュリティ専門企業と連携して調査を開始 |
| 10月8日 |
|
| 10月10日 | 代替環境への移行手順のご案内開始 |
| 10月14日 |
|
| 10月17日 | バックアップデータの取り出しおよび引き渡しを開始 |
| 10月18日 | 「IDCFクラウド バックアップ」サービスの提供を再開 |
| 10月20日 | 206のお客さまのバックアップデータが取り出し可能であることが判明 |
| 10月27日 |
|
2.調査について
当社は、外部のセキュリティ専門企業と連携し、侵入経路や影響範囲、情報流出の有無などについて、各種ログや不正なプログラムの解析などを行い調査を進めてきました。
<主な調査内容>
- ・攻撃者の侵入経路
- ・各種ログ(アクセスログ、認証ログ、操作ログ)
- ・攻撃者が設置した不正なプログラムや設定・実行した処理
- ・お客さまの仮想サーバー内のデータが外部へ持ち出された痕跡の有無
(1)ランサムウェア攻撃の概要
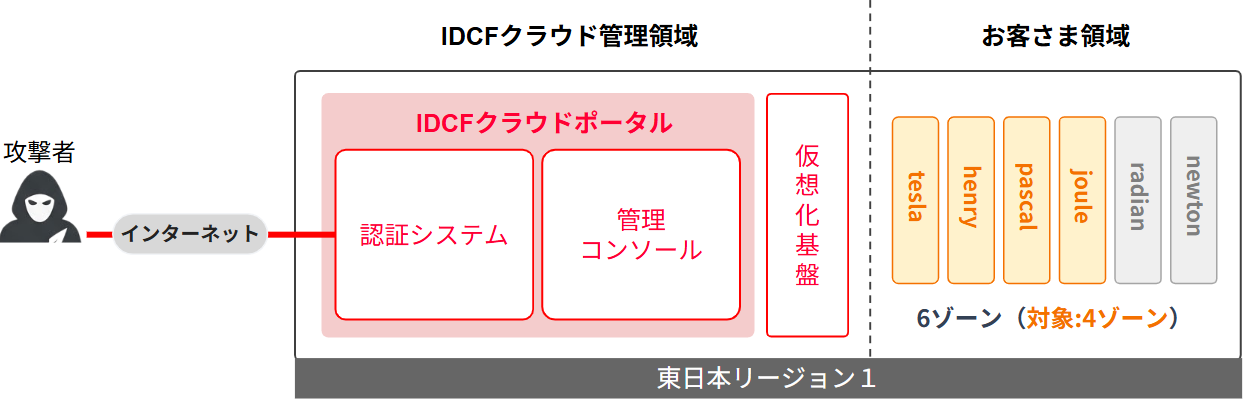
攻撃者は「IDCFクラウドポータル」の認証システムに侵入した後、管理コンソールを経由して仮想化基盤の管理者権限を不正に取得し、お客さまの仮想サーバーを停止するとともに仮想サーバー自体を暗号化しています。
(2)原因
第三者による不正アクセスは、「IDCFクラウドポータル」で採用しているオープンソースソフトウェアの脆弱性が悪用されたことにより発生しました。
(3)お客さまの仮想サーバー内のデータの外部流出について
お客さまの仮想サーバー内のデータの外部への流出はありませんでした。ランサムウェア攻撃を受けた東日本リージョン1の一部ゾーンにおける、お客さまの仮想サーバー内に保存されていたデータについて、外部への持ち出しを示す痕跡や、それを裏付ける事実は確認されていません。また、本件に起因する情報の不正利用やその他の二次被害についても、現時点では確認されていません。その他、障害の影響を受けていないゾーンや他のリージョンについても、安全性を確認するための調査を実施し、同様にデータの外部流出を示す事実は確認されていません。
(4)「IDCFクラウドポータル」の登録情報への不正な照会について
第5報で、48社のお客さまに関する情報と、2社のお客さまの個人名を含む可能性のあるメールアドレスが不正照会の対象となっていたことをお知らせしました。その後も調査を継続する中で、お客さまが仮想サーバーの起動や請求情報の確認などに利用する「IDCFクラウドポータル」において、最大71社のお客さまの登録情報に対する不正な照会が行われたことを確認しました。不正に照会された情報には、個人名および個人名を含む可能性があるメールアドレスなどが最大31社(31件)含まれています。なお、不正に照会された情報について、外部への持ち出しを示す痕跡は確認されていません。また、不正な照会が確認された情報のうち、お客さまのログインパスワードが最大4件、不正に変更されていたことを確認しました。該当するパスワードはすでにリセットしており、対象のお客さまには個別にご連絡しています。
3.被害拡大防止およびお客さま対応について
当社は、本件の発生を受けて、被害の拡大防止とお客さま対応を最優先に原因の究明を進めてきました。
(1)被害拡大防止に向けた対応
障害発生後、被害拡大を防止するために、攻撃を受けた4ゾーンを含む東日本リージョン1において外部からアクセス可能な「IDCFクラウドポータル」のサービスを停止し、東日本リージョン1で影響のある4ゾーンのストレージ機器を切り離しました。その後、それ以外のリージョンについても、安全性の確認のために、「IDCFクラウドポータル」を停止するとともに、全リージョンの「IDCFクラウドポータル」と外部をつなぐネットワークを遮断しました。
(2)調査・復旧に向けた体制の構築
2026年10月7日午前9時に緊急対策本部を設置して、親会社であるソフトバンク株式会社との緊密な連携の下、対応を進めてきました。また、監督省庁や警察などの関係機関への報告および相談を進めています。なお、当社は攻撃者と接触しておらず、身代金の支払いや交渉を一切行っていません。
(3)お客さまのシステム復旧に向けた支援
第5報で、攻撃を受けたゾーンの495のお客さまについては、従来の環境での復旧が困難な見通しと「スナップショット機能」※2をご利用いただいていた194のお客さまのバックアップデータの取り出しが可能であることをお知らせしていましたが、調査を継続する中で、206のお客さまのバックアップデータが取り出し可能であることを確認できました。引き続き、ソフトバンク株式会社と連携し、代替環境への移行やバックアップデータの取り出しについて具体的な手順をご提案するなど、お客さまのシステムを一日でも早く復旧するために、全力で支援を続けていきます。
4.再発防止策について
今回の事象を踏まえて、下記の再発防止策に取り組んでいきます。
(1)全社のセキュリティガバナンスの強化
- ・外部の専門家を招へいするとともに社内のセキュリティ人材を結集して、セキュリティを専門に管理する独立組織を設置(対応済み)
(2)ソフトウェアの脆弱性に早期に対応するための仕組みの強化
- ・脆弱性診断の実施計画と頻度を規程で明確化して、ソフトバンク株式会社のセキュリティソリューション「Patching as a Service(PaaS)」などを活用した脆弱性診断および攻撃診断の対象範囲をオープンソースソフトウェアにも拡大し、継続的に実施
- ・部署ごとに管理していたソフトウェア構成情報を全社で一元管理(SBOM化※3)して、脆弱性情報との突合を自動化
5.「IDCFクラウドポータル」の再開について
現在、安全性を確保できるまで「IDCFクラウドポータル」の提供を停止しています。安全性の確保に向けて、以下の取り組みを実施しています。
- ・新たな環境での「IDCFクラウドポータル」の再構築
- ・「IDCFクラウドポータル」を構成する全てのサーバーの認証情報の変更
- ・侵入の原因となった認証システムを、より安全性・信頼性が高い外部のIdP(Identity Provider)事業者のシステムに刷新
- ・「IDCFクラウドポータル」への接続をお客さまIPアドレスに制限して、多要素認証を必須化
- ・ソフトバンク株式会社の「Patching as a Service(PaaS)」などを活用した脆弱性診断および攻撃診断の対象範囲を拡大し、継続的に実施
また、お客さまへの影響を最小限に抑えて、「IDCFクラウドポータル」の提供を安全に再開するため、以下の3段階で対応を進めていきます。
<第1段階>
主要な機能の操作を当社が代行(現在実施中)
- ・仮想サーバーの起動・停止
- ・セキュリティ設定の変更
- ・ネットワークや通信に関する設定変更
- ・データベースの起動・停止、設定変更
<第2段階>
全ての機能の操作を当社が代行
- ・仮想サーバーの作成・削除、性能や容量の変更
- ・データ保存領域の追加・削除、容量の変更
- ・スナップショット機能の利用
- ・データベースの作成・設定変更
<第3段階>
「IDCFクラウドポータル」の提供再開
- ・「IDCFクラウドポータル」の全機能を、お客さまご自身で操作できる状態で提供を再開
■株式会社IDCフロンティア 代表取締役社長 鈴木勝久より
このたびは、お客さまならびに関係者の皆さまに多大なるご迷惑とご心配をおかけしておりますことを、心より深くお詫び申し上げます。
今回の不正アクセスによる障害は、当社のクラウドサービスをご利用いただいているお客さまにとどまらず、その先のお客さまの事業活動にも影響を及ぼす、極めて重大な事態であると受け止めています。影響を受けたお客さまには、現在もシステムの再構築などで多大なご負担をおかけしています。お客さまが一日も早くシステムを復旧し、事業活動への影響を解消できるよう、引き続き全社を挙げて支援していきます。
今回の事態を真摯に受け止め、当社のこれまでの取り組みを改めて検証し、改善を図って再発防止に取り組んでいくとともに、AIの進化に伴い高度化・巧妙化するサイバー攻撃に対応するためのさらなるセキュリティ対策とガバナンスの強化にも取り組んでいきます。社会を支える重要なデジタルインフラを提供する企業としての責任を重く受け止め、皆さまからの信頼回復に全力で取り組んでいきます。
※1 IDCFクラウド TypeS(旧:ホワイトクラウド ASPIRE)、IDCF プライベートクラウドに関しては、本事象の対象外です。
※2 仮想サーバーのデータ保存領域の状態を、ある時点で保存する機能。
※3 ソフトウェアを構成する部品やバージョンなどの情報を一覧化すること。
■お客さまからのお問い合わせ先
お問い合わせフォーム
■報道関係者からのお問い合わせ先
IDCフロンティア 広報担当
pr@idcf.jp